آرشیو "تیر, 1405"
محققان امنیت سایبری جزئیات دو نقص مرتبط با کنترل دسترسی در سرویس پیامرسان RabbitMQ را فاش کردند که میتوانند به مهاجمان اجازه دهند اسرار کلاینت OAuth را لو بدهند، زیرساخت پیامرسانی سازمانی را در معرض خطر تصاحب قرار دهند و از مرزهای مستأجر عبور کنند.
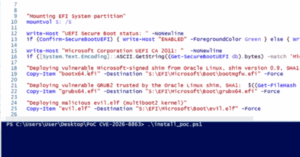
محققان امنیت سایبری ۱۱ برنامه قدیمی UEFI با امضای مایکروسافت کشف کردهاند که میتوانند برای دور زدن Secure Boot در اکثر سیستمهای مبتنی بر استاندارد فریمور مدرن مورد سوءاستفاده قرار گیرند. مهاجمی که از این برنامههای آسیبپذیر بهرهبرداری کند، میتواند کدهای غیرمعتبر را در حین بوت سیستم اجرا کرده و بوتکیتهای مخرب UEFI یا سایر بدافزارها را مستقر سازد.
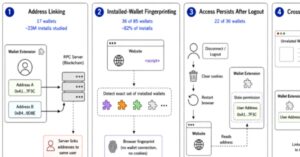
محققان دانشگاه KU Leuven با آزمایش ۸۵ کیف پول رمزارز محبوب که بهصورت افزونه مرورگر اجرا میشوند، دریافتند که این کیف پولها اطلاعات کافی برای شناسایی و ردیابی کاربران را فاش میکنند. نحوه ارتباط این کیف پولها با وبسایتها و سرورهای بلاکچین میتواند آدرسهای مجزای یک فرد را به هم مرتبط کرده و امکان ردیابی او را از سایتی به سایت دیگر فراهم کند.
سونیکوال هشدار میدهد که عوامل تهدید دو آسیبپذیری SMA1000 با شناسههای CVE-2026-15409 و CVE-2026-15410 را در حملات روز-صفر مورد بهرهبرداری قرار دادهاند و از مشتریان میخواهد بهروزرسانیهای امنیتی جدید را نصب کنند.
حداقل دو گروه تهدید مجزا در حال بهرهبرداری از یک تکنیک فرار جدید به نام جعل شناسه کلاینت OAuth در کمپینهای ابری هستند و از شناسایی توسط سیستمهای تلهمتری فرار میکنند. این فعالیت به مهاجمان امکان میدهد حسابهای کاربری را شناسایی و اعتبارنامههای سرقتی را در محیطهای مایکروسافت Entra ID تأیید کنند، بدون اینکه رویداد ورود موفقی ثبت شود که مدافعان را هشیار کند.
پلیس اسپانیا یک سازمان جرایم سایبری و پولشویی را که از طریق کلاهبرداری سرمایهگذاری و حملات فیشینگ ایمیل تجاری (BEC) موفق به کسب ۱۴۰ میلیون یورو (۱۶۰ میلیون دلار) شده بود، متلاشی کرد.
یک عامل تهدید، صدها مخزن جعلی در GitHub منتشر کرده که با جعل هویت نرمافزارها و پروژههای امنیتی معتبر، بدافزار سرقت اطلاعات توزیع میکنند.
مایکروسافت بهروزرسانی امنیتی گسترده ویندوز ۱۰ با شناسه KB5099539 را منتشر کرده است که شامل وصلههای رکوردشکن پچ تیوزدی جولای ۲۰۲۶ و بهبودهای امنیتی اضافی میشود.
ابزار خط فرمان کدنویسی Grok Build متعلق به xAI، کل مخازن گیت را به همراه تاریخچه کامل کامیتها به یک باکت Google Cloud Storage متعلق به xAI آپلود میکرد؛ نه فقط فایلهایی که برای انجام وظیفه کدنویسی لازم بودند. یک محقق با نام مستعار cereblab در حین آزمایش نسخه ۰.۲.۹۳، یکی از این آپلودها را شناسایی کرد و موفق شد فایلی را بازیابی کند که به صراحت به عامل هوش مصنوعی گفته شده بود به آن دسترسی نداشته باشد.
امروز پچ تیوزدی مایکروسافت برای جولای ۲۰۲۶ منتشر شد و به همراه آن بهروزرسانیهای امنیتی برای رکورد بیسابقهای از ۵۷۰ آسیبپذیری ارائه گردید که شامل دو آسیبپذیری روز-صفر مورد بهرهبرداری در حملات و یک آسیبپذیری بهصورت عمومی افشاشده میشود.