آرشیو "تیر, 1405"
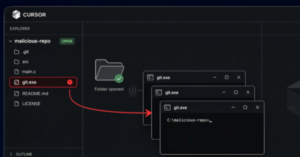
با باز کردن یک مخزن در Cursor روی ویندوز، اگر فایلی با نام git.exe در ریشه پروژه وجود داشته باشد، Cursor آن را اجرا میکند؛ بدون هیچ کلیک، دیالوگ تأیید یا هشداری مبنی بر اینکه چیزی در پوشه در حال اجرا است. آن باینری هر کاری انجام دهد، با دسترسیهای کاربر، کدهای منبع، کلیدهای SSH و توکنهای ابری اجرا میشود و تا زمانی که پروژه باز است، Cursor به اجرای آن ادامه میدهد.
چهار بسته npm آلوده در فضای نام @asyncapi مشاهده شدهاند که یک لودر باتنت چندمرحلهای را توزیع میکنند. این یافتهها توسط شرکتهای OX Security، SafeDep، Socket و StepSecurity گزارش شده است. بستههای آسیبدیده شامل @asyncapi/generator-helpers، @asyncapi/generator-components، @asyncapi/generator و @asyncapi/specs میشوند.
سونیکوال درباره بهرهبرداری فعال از دو آسیبپذیری روز-صفر در دستگاههای سری Secure Mobile Access (SMA) 1000 هشدار داده است که یکی از آنها میتواند برای اجرای دستورات دلخواه مورد سوءاستفاده قرار گیرد.
آژانس امنیت سایبری و امنیت زیرساخت ایالات متحده (CISA) روز سهشنبه هشدار داد که مهاجمان به طور فعال از سه آسیبپذیری برای نفوذ به سرورهای SharePoint داخلی متصل به اینترنت سوءاستفاده میکنند.
مایکروسافت بهروزرسانیهای امنیتی ویندوز ۱۱ این ماه را برای برخی دستگاههای دل مسدود کرده است، زیرا این بهروزرسانیها باعث خاموش شدن ناگهانی و مشکلات عملکردی میشوند.
دادستانهای فدرال آمریکا اتهاماتی را علیه سه تبعه روسی فاش کردند و آنها را به ارائه خدمات هاستینگ ضدگلوله (BPH) به باندهای باجافزاری متهم کردند که بیش از ۶۲ میلیون دلار خسارت به قربانیان در سراسر جهان وارد کردهاند.
مایکروسافت بزرگترین بهروزرسانی سهشنبه وصله در تاریخ خود را منتشر کرد که شامل ۶۲۲ آسیبپذیری میشود؛ دو مورد از این وصلهها، حفرههایی را میبندند که مهاجمان در حال حاضر از آنها بهرهبرداری میکنند. این تعداد بیش از سه برابر رکورد قبلی ماه ژوئن با حدود ۲۰۰ آسیبپذیری است.
SAP در قالب بهروزرسانیهای امنیتی جولای ۲۰۲۶ خود، چندین آسیبپذیری از جمله یک نقص بحرانی در SAP NetWeaver Application Server ABAP را برطرف کرده است. این آسیبپذیری با شناسه CVE-2026-44747 و امتیاز CVSS 9.9، یک نقص نوشتن خارج از محدوده است که به مهاجم احراز هویتشده اجازه میدهد از خطاهای منطقی در مدیریت حافظه سوءاستفاده کرده و موجب خرابی حافظه شود.
هر افزونه مرورگر دیگری که بتواند یک اسکریپت روی claude.ai اجرا کند، همچنان میتواند وظایف Claude for Chrome را که به Gmail، آخرین سند Google و نظرات آن، و تقویم شما مربوط میشود، فعال کند. هم این مشکل و هم ClaudeBleed نیاز به یک افزونه مخرب دارند که بتواند از قبل یک اسکریپت روی claude.ai اجرا کند؛ تفاوت در دامنه آنهاست. Anthropic در ماه مه مسیر prompt دلخواه را به عنوان بخشی از پاسخ خود محدود کرد.
محققان امنیت سایبری یک تروجان دسترسی از راه دور (RAT) مبتنی بر Rust با نام رمز LabubaRAT را شناسایی کردهاند که با جعل هویت نرمافزار NVIDIA، خود را در محیطهای هدف پنهان میکند و پایگاهی قابل استفاده مجدد برای فعالیتهای مستقیم ایجاد میکند.