آرشیو "تیر, 1405"
یک خوشه فعالیت تهدیدی مظنون به همسویی با چین مشاهده شده که از نرمافزار وبمیل Roundcube متعلق به دپارتمانهای فیزیک و مهندسی دانشگاههای آمریکا و کانادا در قالب یک کمپین جدید سوءاستفاده میکند. این فعالیت شامل بهرهبرداری از آسیبپذیریهای امنیتی بحرانی وصلهشده در این راهحل ایمیل متنباز، مانند CVE-2024-42009 با امتیاز CVSS 9.3، برای سرقت اطلاعات اعتباری است.
چندین نسخه از فریمور منتشر شده توسط سازنده چینی تجهیزات شبکه Tenda دارای یک درپشتی احراز هویت مستندنشده هستند که دسترسی مدیریتی به رابطهای مدیریت وب دستگاهها را فراهم میکند. مرکز هماهنگی CERT (CERT/CC) هشدار داد که مهاجمان میتوانند از این آسیبپذیری با شناسه CVE-2026-11405 برای دور زدن فرآیند تأیید رمز عبور سوءاستفاده کنند.
پلیس ملی اسپانیا مردی را دستگیر کرده که مظنون به عضویت فعال در گروههای هکتیویست طرفدار روسیه، یعنی «ارتش سایبری روسیه نوین» (CARR) و Z-Pentest است.
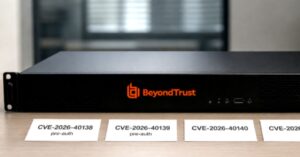
بیاندتراست بهروزرسانیهایی برای رفع دو نقص امنیتی بحرانی در محصولات Remote Support و Privileged Remote Access منتشر کرده است که در صورت بهرهبرداری موفق، میتوانند به مهاجمان احراز هویتنشده اجازه دهند کنترل دستگاههای آسیبپذیر را در دست بگیرند.
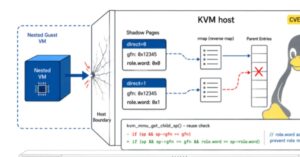
یک آسیبپذیری ۱۶ ساله در هسته لینوکس با نام Januscape به مهاجمان اجازه میدهد از ماشین مجازی فرار کرده و کدهای دلخواه را روی سیستم میزبان اجرا کنند.
مایکروسافت اعلام کرد که ابزار پشتیبانگیری و بازیابی تنظیمات ویندوز پس از ارتقا به ویندوز ۱۱ نسخه ۲۶H2، بهصورت پیشفرض در سیستمهای سازمانی متصل به Microsoft Entra یا Microsoft Entra Hybrid فعال خواهد شد.
بیانداتراست به مشتریان خود هشدار داد که دو آسیبپذیری امنیتی بحرانی در نرمافزارهای پشتیبانی از راه دور (RS) و دسترسی از راه دور ممتاز (PRA) را وصله کنند، که میتوانند به مهاجمان اجازه دهند احراز هویت را دور بزنند.
مایکروسافت آزمایش قابلیت بازیابی Cloud Rebuild را در جدیدترین نسخههای پیشنمایش Insider ویندوز ۱۱ که برای کاربران کانال Experimental منتشر شده، آغاز کرده است.
یک باگ use-after-free در هایپروایزر KVM لینوکس میتواند از طریق یک ماشین مجازی مهمان فعال شده و وضعیت صفحه سایه هسته میزبان را خراب کند. این آسیبپذیری با نام «Januscape» و شناسه CVE-2026-53359 ردیابی میشود.
بر اساس گزارش Sysdig، عوامل تهدید در حال تلاش برای بهرهبرداری از یک آسیبپذیری امنیتی بحرانی بهتازگی وصلهشده در تصاویر Docker گیتیا هستند. این آسیبپذیری با شناسه CVE-2026-20896 و امتیاز CVSS 9.8، ناشی از اعتماد پلتفرم DevOps به هدر «X-WEBAUTH-USER» از هر آدرس IP است که به کاربران اینترنتی احراز هویتنشده امکان دسترسی با سطح دسترسی بالا را میدهد.