آرشیو "تیر, 1405"
بدافزار macOS با نام CrashStealer از دراپر تأییدشده برای عبور از بررسیهای Gatekeeper استفاده میکند
محققان امنیت سایبری یک سارق اطلاعات جدید برای macOS به نام CrashStealer شناسایی کردهاند که قادر به سرقت دادههای حساس از سیستمهای آلوده است. برخلاف سایر سارقان اطلاعات که بر پایه دراپرهای AppleScript یا پوششهای مبتنی بر Objective-C ساخته شدهاند، CrashStealer به زبان بومی C++ پیادهسازی شده است.
گوگل و مایکروسافت افزونه محبوب ویرایش هدر ModHeader را با حدود ۱.۶ میلیون نصب در کروم و اج حذف کردند، پس از آنکه محققان یک جمعآوریکننده پنهان تاریخچه مرور در نسخه رسمی فروشگاه آن کشف کردند. این جمعآوریکننده غیرفعال بود و یک لیست مجاز خالی آن را خاموش نگه میداشت و هیچ مدرکی مبنی بر جمعآوری یا ارسال اطلاعات دامنه مرور به دست نیامده است.
به یک دستیار هوش مصنوعی حافظه و دسترسی به صندوق ورودی بدهید، و به مهاجم راهی میدهید تا آنچه را که فکر میکند درباره شما میداند، بازنویسی کند. یک ایمیل ساده میتواند این عامل را فریب دهد تا یک «واقعیت» کاذب درباره کاربر ذخیره کند، تغییر را پنهان نماید و پاسخهای آن را در جلسات بعدی به آرامی هدایت کند.
یک عملیات فیشینگ بهعنوان سرویس (PhaaS) جدید به نام Forg365 با ترکیبی از فیشینگ کد دستگاه، تاکتیکهای مخالف در میانه (AitM)، فرار از رباتهای امنیتی، ایجاد طعمه با کمک هوش مصنوعی و عملیات صندوق پستی پس از نفوذ، حسابهای مایکروسافت ۳۶۵ را هدف قرار میدهد. این سرویس از طریق تلگرام توزیع شده و ماهانه ۴۰۰ دلار (یا سالانه ۳,۸۰۰ دلار) هزینه دارد.
 40
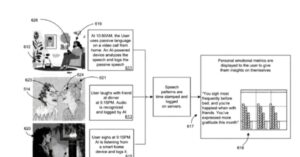
متا درخواست ثبت اختراعی برای هوش مصنوعی ارائه داده که در طول روز به صدای شما گوش میدهد، از روی لحن صدایتان احساسات شما را تشخیص میدهد و گزارشی با برچسب زمانی از هر تحلیل ثبت میکند. هر تحلیل به لحظه وقوع آن متصل میشود: زمان، موقعیت مکانی، فعالیت جاری و حتی نحوه استفاده از گوشی.
محققان امنیت سایبری یک نفوذ را شناسایی کردهاند که در آن یک عامل تهدید ناشناس از یک اسکریپت PowerShell تولیدشده توسط هوش مصنوعی برای شمارش Active Directory (AD) استفاده کرده است. این اسکریپت به دنبال Domain Controller بوده و کاربران، رایانهها و دامنهها را نقشهبرداری کرده، سپس یک دایرکتوری ایجاد و فایلهایی را صادر کرده و در نهایت فایل AD_Report.html را برای سنجش موفقیت عملیات ایجاد نموده است.
بزرگترین اپراتور تاکسی ژاپن، نیهون کوتسو، اعلام کرد که سیستمهایش در یک حمله سایبری به خطر افتاده و این شرکت مجبور شده بخشی از زیرساختهای خود را خاموش کند.
محققان شرکت Noma Security نشان دادهاند که یک ایشوی عمومی میتواند گردشکارهای عاملی گیتهاب را فریب دهد تا محتوای مخازن خصوصی یک سازمان را فاش کند. مهاجم تنها با ایجاد یک ایشوی ظاهراً معمولی در یک مخزن عمومی، بدون نیاز به اعتبارنامههای سرقتی یا دسترسی به سازمان، میتواند در صورتی که سازمان به عامل دسترسی خواندن به مخازن خود داده باشد، اطلاعات مخازن خصوصی را به خطر بیندازد.
دادستانهای آمریکایی با استفاده از یک شناسه دائمی دستگاه ویندوز، یک هکر مظنون به گروه Scattered Spider را به نفوذ به یک جواهرفروشی لوکس مرتبط دانستند. سوابق مایکروسافت این شناسه را ابتدا به حساب مورد استفاده مهاجمان در نفوذ می 2025 و سپس به حسابهای آنلاین متعلق به پیتر استوکس 19 ساله مرتبط ساخت.
محققان امنیت سایبری جزئیات یک آسیبپذیری بحرانی در جداسازی نشست در پلتفرم هوش مصنوعی مولد سازمانی Writer را فاش کردند که اکنون وصله شده و میتوانست منجر به نفوذ بین مستأجران شود. این آسیبپذیری تککلیکی توسط تیم تحقیقات امنیتی Sand با نام رمز WriteOut نامگذاری شده است.