


آخرین اخبار
باند اخاذی ShinyHunters مسئولیت نقض اخیر دادههای Ernst & Young را بر عهده گرفته و اعلام کرده که از طریق یک حمله زنجیره تأمین، اطلاعات اعتباری برخی از سیستمهای این شرکت را به دست آورده است.
باند اخاذی ShinyHunters مسئولیت نقض اخیر دادههای Ernst & Young را بر عهده گرفته و اعلام کرده که از طریق یک حمله زنجیره تأمین، اطلاعات اعتباری برخی از سیستمهای این شرکت را به دست آورده است.
گیتهاب و PyPI (فهرست بستههای پایتون) یک مکانیزم مبتنی بر زمان در ابزار مدیریت وابستگی Dependabot معرفی کردهاند تا در برابر حملات زنجیره تامین محافظت کرده و تأثیر آنها را محدود کنند.
گیتهاب و PyPI (فهرست بستههای پایتون) یک مکانیزم مبتنی بر زمان در ابزار مدیریت وابستگی Dependabot معرفی کردهاند تا در برابر حملات زنجیره تامین محافظت کرده و تأثیر آنها را محدود کنند.
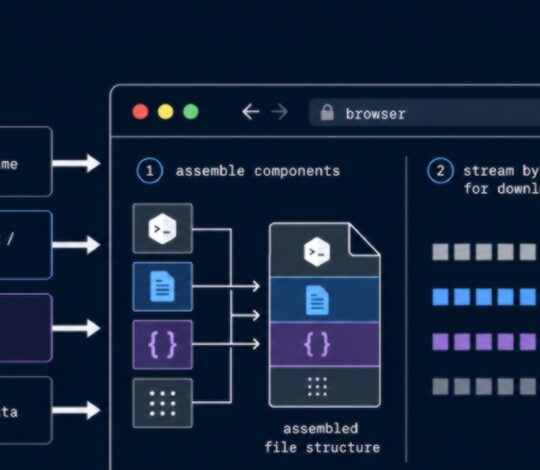
یک عملیات بدافزار تبلیغاتی با نام SourTrade مرورگر قربانیان را مجبور میکند تا فایل اجرایی نهایی ویندوز را خودشان بسازند؛ این عملیات از یک محیط اجرایی قانونی Bun بهعنوان پایه استفاده میکند و بهجای ارائه یک فایل مخرب کامل از یک URL ثابت، بدافزار را به صورت قطعهقطعه تحویل میدهد. شرکت Confiant که جزئیات این کمپین را در ۲۳ ژوئیه ۲۰۲۶ منتشر کرد، اعلام نمود که این عملیات از اواخر سال ۲۰۲۴ فعال بوده و با جعل هویت TradingView، Solana و Luno، معاملهگران خرده را هدف قرار داده است.
یک عملیات بدافزار تبلیغاتی با نام SourTrade مرورگر قربانیان را مجبور میکند تا فایل اجرایی نهایی ویندوز را خودشان بسازند؛ این عملیات از یک محیط اجرایی قانونی Bun بهعنوان پایه استفاده میکند و بهجای ارائه یک فایل مخرب کامل از یک URL ثابت، بدافزار را به صورت قطعهقطعه تحویل میدهد. شرکت Confiant که جزئیات این کمپین را در ۲۳ ژوئیه ۲۰۲۶ منتشر کرد، اعلام نمود که این عملیات از اواخر سال ۲۰۲۴ فعال بوده و با جعل هویت TradingView، Solana و Luno، معاملهگران خرده را هدف قرار داده است.
انجمنهای بحث Steam در حملات ClickFix مورد سوءاستفاده قرار میگیرند که وانمود میکنند راهحلی برای مشکلات بازی و رایانه هستند، اما در واقع دستگاهها را با استخراجکنندههای ارز دیجیتال آلوده میکنند.
انجمنهای بحث Steam در حملات ClickFix مورد سوءاستفاده قرار میگیرند که وانمود میکنند راهحلی برای مشکلات بازی و رایانه هستند، اما در واقع دستگاهها را با استخراجکنندههای ارز دیجیتال آلوده میکنند.
شرکتهای امنیتی ThreatBook و Imperva اعلام کردند که مهاجمان در حال بهرهبرداری از یک نقص حیاتی در Fastjson، کتابخانه JSON علیبابا برای جاوا هستند. در برنامههای Spring Boot آسیبپذیر، یک درخواست JSON مخرب میتواند بدون احراز هویت و با سطح دسترسی پروسه جاوا، کد دلخواه را اجرا کند. این آسیبپذیری با شناسه CVE-2026-16723 ردیابی شده و دارای امتیاز CVSS معادل ۹.۰ از سوی علیبابا است.
شرکتهای امنیتی ThreatBook و Imperva اعلام کردند که مهاجمان در حال بهرهبرداری از یک نقص حیاتی در Fastjson، کتابخانه JSON علیبابا برای جاوا هستند. در برنامههای Spring Boot آسیبپذیر، یک درخواست JSON مخرب میتواند بدون احراز هویت و با سطح دسترسی پروسه جاوا، کد دلخواه را اجرا کند. این آسیبپذیری با شناسه CVE-2026-16723 ردیابی شده و دارای امتیاز CVSS معادل ۹.۰ از سوی علیبابا است.
محققان امنیتی depthfirst در ۲۴ جولای کد اکسپلویت کارآمدی برای یک آسیبپذیری گیتلب منتشر کردند که گیتلب شش هفته پیشتر، در ۱۰ ژوئن، آن را وصله کرده بود. این کد دستورات را به عنوان git روی هر سرور خودمدیریتی با نسخه ۱۸.۱۱.۳ که بهروزرسانی را دریافت نکرده اجرا میکند. هر کاربر احراز هویتشدهای که بتواند به یک پروژه push کند میتواند آن را اجرا کند.
محققان امنیتی depthfirst در ۲۴ جولای کد اکسپلویت کارآمدی برای یک آسیبپذیری گیتلب منتشر کردند که گیتلب شش هفته پیشتر، در ۱۰ ژوئن، آن را وصله کرده بود. این کد دستورات را به عنوان git روی هر سرور خودمدیریتی با نسخه ۱۸.۱۱.۳ که بهروزرسانی را دریافت نکرده اجرا میکند. هر کاربر احراز هویتشدهای که بتواند به یک پروژه push کند میتواند آن را اجرا کند.
تحقیقات اخیر درباره عملیاتهای فیشینگ متمرکز بر صنعت بیمه نشان میدهد که مهاجمان دیگر به جمعآوری اطلاعات ورود اکتفا نمیکنند، بلکه از رویکردی فوریتر استفاده میکنند و حسابهای کاربری را بهصورت بلادرنگ در همان لحظه ورود قربانی به سرقت میبرند.
تحقیقات اخیر درباره عملیاتهای فیشینگ متمرکز بر صنعت بیمه نشان میدهد که مهاجمان دیگر به جمعآوری اطلاعات ورود اکتفا نمیکنند، بلکه از رویکردی فوریتر استفاده میکنند و حسابهای کاربری را بهصورت بلادرنگ در همان لحظه ورود قربانی به سرقت میبرند.
عوامل تهدید مرتبط با کمپین باجافزاری Cl0p (معروف به Chubby Scorpius، FIN11، Graceful Spider و Lace Tempest) در حال بهرهبرداری از آسیبپذیریهای موجود در استقرارهای PTC Windchill و FlexPLM در معرض اینترنت، به عنوان بخشی از یک کمپین جدید اخاذی داده هستند.
عوامل تهدید مرتبط با کمپین باجافزاری Cl0p (معروف به Chubby Scorpius، FIN11، Graceful Spider و Lace Tempest) در حال بهرهبرداری از آسیبپذیریهای موجود در استقرارهای PTC Windchill و FlexPLM در معرض اینترنت، به عنوان بخشی از یک کمپین جدید اخاذی داده هستند.
اپراتورهای طرح باجافزار بهعنوان سرویس (RaaS) دِوْمَن، یک پلتفرم وب اختصاصی را نگهداری میکنند که به همکاران امکان ساخت پیلود، نظارت بر درآمدها و مدیریت جنبههای مختلف مرتبط با قربانیان را میدهد. شرکت امنیت سایبری سوئیسی PRODAFT این عملیات RaaS را تحت نام Funky Mantis ردیابی میکند.
اپراتورهای طرح باجافزار بهعنوان سرویس (RaaS) دِوْمَن، یک پلتفرم وب اختصاصی را نگهداری میکنند که به همکاران امکان ساخت پیلود، نظارت بر درآمدها و مدیریت جنبههای مختلف مرتبط با قربانیان را میدهد. شرکت امنیت سایبری سوئیسی PRODAFT این عملیات RaaS را تحت نام Funky Mantis ردیابی میکند.
یک کمپین گسترده تبلیغات مخرب از صفحات وب جعلی سولانا، لونو و تریدینگویو با جاوااسکریپت مخرب استفاده میکند که به مرورگرها دستور میدهد بدافزار را مستقیماً در حافظه مونتاژ کنند.
یک کمپین گسترده تبلیغات مخرب از صفحات وب جعلی سولانا، لونو و تریدینگویو با جاوااسکریپت مخرب استفاده میکند که به مرورگرها دستور میدهد بدافزار را مستقیماً در حافظه مونتاژ کنند.


