


آخرین اخبار

عوامل تهدید از آدرسهای ایمیل افشاشده در نقض دادههای لو رفته توسط گروه اخاذی ShinyHunters برای ارسال ایمیلهای اخاذی جنسی با درخواست ۲۰۰۰ دلار بیتکوین استفاده میکنند.
عوامل تهدید از آدرسهای ایمیل افشاشده در نقض دادههای لو رفته توسط گروه اخاذی ShinyHunters برای ارسال ایمیلهای اخاذی جنسی با درخواست ۲۰۰۰ دلار بیتکوین استفاده میکنند.

موزیلا بهروزرسانیهایی برای رفع دو نقص بحرانی در فایرفاکس منتشر کرده است و هشدار داده که کد اکسپلویت این آسیبپذیریها به صورت عمومی منتشر شده است. این آسیبپذیریها شامل CVE-2026-15718 (اشارهگر نامعتبر در کامپوننت JavaScript/WebAssembly) و CVE-2026-15719 (ایزولهسازی سایت در کامپوننت DOM/Navigation) میشوند.
موزیلا بهروزرسانیهایی برای رفع دو نقص بحرانی در فایرفاکس منتشر کرده است و هشدار داده که کد اکسپلویت این آسیبپذیریها به صورت عمومی منتشر شده است. این آسیبپذیریها شامل CVE-2026-15718 (اشارهگر نامعتبر در کامپوننت JavaScript/WebAssembly) و CVE-2026-15719 (ایزولهسازی سایت در کامپوننت DOM/Navigation) میشوند.

محقق امنیتی با نام مستعار Chaotic Eclipse یک اکسپلویت اثبات مفهوم (PoC) جدید به نام LegacyHive منتشر کرده است. این اکسپلویت به عنوان یک آسیبپذیری ارتقاء سطح دسترسی در سرویس پروفایل کاربری ویندوز توصیف شده که به بارگذاری دلخواه هایو مربوط میشود. سرویس پروفایل کاربری ویندوز که با نام ProfSvc نیز شناخته میشود، یک مؤلفه اصلی سیستم است که حسابهای کاربری و محیطهای آنها را مدیریت میکند.
محقق امنیتی با نام مستعار Chaotic Eclipse یک اکسپلویت اثبات مفهوم (PoC) جدید به نام LegacyHive منتشر کرده است. این اکسپلویت به عنوان یک آسیبپذیری ارتقاء سطح دسترسی در سرویس پروفایل کاربری ویندوز توصیف شده که به بارگذاری دلخواه هایو مربوط میشود. سرویس پروفایل کاربری ویندوز که با نام ProfSvc نیز شناخته میشود، یک مؤلفه اصلی سیستم است که حسابهای کاربری و محیطهای آنها را مدیریت میکند.
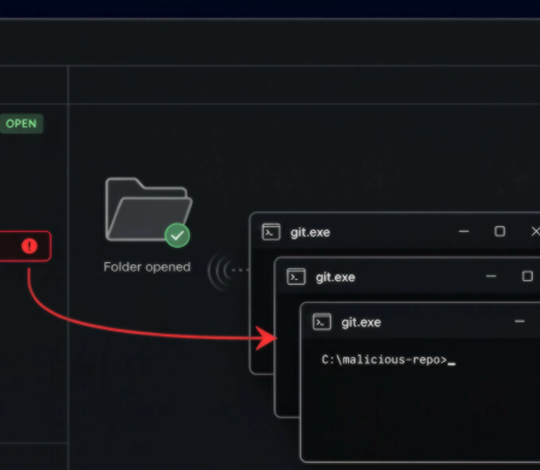
با باز کردن یک مخزن در Cursor روی ویندوز، اگر فایلی با نام git.exe در ریشه پروژه وجود داشته باشد، Cursor آن را اجرا میکند؛ بدون هیچ کلیک، دیالوگ تأیید یا هشداری مبنی بر اینکه چیزی در پوشه در حال اجرا است. آن باینری هر کاری انجام دهد، با دسترسیهای کاربر، کدهای منبع، کلیدهای SSH و توکنهای ابری اجرا میشود و تا زمانی که پروژه باز است، Cursor به اجرای آن ادامه میدهد.
با باز کردن یک مخزن در Cursor روی ویندوز، اگر فایلی با نام git.exe در ریشه پروژه وجود داشته باشد، Cursor آن را اجرا میکند؛ بدون هیچ کلیک، دیالوگ تأیید یا هشداری مبنی بر اینکه چیزی در پوشه در حال اجرا است. آن باینری هر کاری انجام دهد، با دسترسیهای کاربر، کدهای منبع، کلیدهای SSH و توکنهای ابری اجرا میشود و تا زمانی که پروژه باز است، Cursor به اجرای آن ادامه میدهد.
چهار بسته npm آلوده در فضای نام @asyncapi مشاهده شدهاند که یک لودر باتنت چندمرحلهای را توزیع میکنند. این یافتهها توسط شرکتهای OX Security، SafeDep، Socket و StepSecurity گزارش شده است. بستههای آسیبدیده شامل @asyncapi/generator-helpers، @asyncapi/generator-components، @asyncapi/generator و @asyncapi/specs میشوند.
چهار بسته npm آلوده در فضای نام @asyncapi مشاهده شدهاند که یک لودر باتنت چندمرحلهای را توزیع میکنند. این یافتهها توسط شرکتهای OX Security، SafeDep، Socket و StepSecurity گزارش شده است. بستههای آسیبدیده شامل @asyncapi/generator-helpers، @asyncapi/generator-components، @asyncapi/generator و @asyncapi/specs میشوند.

سونیکوال درباره بهرهبرداری فعال از دو آسیبپذیری روز-صفر در دستگاههای سری Secure Mobile Access (SMA) 1000 هشدار داده است که یکی از آنها میتواند برای اجرای دستورات دلخواه مورد سوءاستفاده قرار گیرد.
سونیکوال درباره بهرهبرداری فعال از دو آسیبپذیری روز-صفر در دستگاههای سری Secure Mobile Access (SMA) 1000 هشدار داده است که یکی از آنها میتواند برای اجرای دستورات دلخواه مورد سوءاستفاده قرار گیرد.

آژانس امنیت سایبری و امنیت زیرساخت ایالات متحده (CISA) روز سهشنبه هشدار داد که مهاجمان به طور فعال از سه آسیبپذیری برای نفوذ به سرورهای SharePoint داخلی متصل به اینترنت سوءاستفاده میکنند.
آژانس امنیت سایبری و امنیت زیرساخت ایالات متحده (CISA) روز سهشنبه هشدار داد که مهاجمان به طور فعال از سه آسیبپذیری برای نفوذ به سرورهای SharePoint داخلی متصل به اینترنت سوءاستفاده میکنند.

مایکروسافت بهروزرسانیهای امنیتی ویندوز ۱۱ این ماه را برای برخی دستگاههای دل مسدود کرده است، زیرا این بهروزرسانیها باعث خاموش شدن ناگهانی و مشکلات عملکردی میشوند.
مایکروسافت بهروزرسانیهای امنیتی ویندوز ۱۱ این ماه را برای برخی دستگاههای دل مسدود کرده است، زیرا این بهروزرسانیها باعث خاموش شدن ناگهانی و مشکلات عملکردی میشوند.

دادستانهای فدرال آمریکا اتهاماتی را علیه سه تبعه روسی فاش کردند و آنها را به ارائه خدمات هاستینگ ضدگلوله (BPH) به باندهای باجافزاری متهم کردند که بیش از ۶۲ میلیون دلار خسارت به قربانیان در سراسر جهان وارد کردهاند.
دادستانهای فدرال آمریکا اتهاماتی را علیه سه تبعه روسی فاش کردند و آنها را به ارائه خدمات هاستینگ ضدگلوله (BPH) به باندهای باجافزاری متهم کردند که بیش از ۶۲ میلیون دلار خسارت به قربانیان در سراسر جهان وارد کردهاند.
مایکروسافت بزرگترین بهروزرسانی سهشنبه وصله در تاریخ خود را منتشر کرد که شامل ۶۲۲ آسیبپذیری میشود؛ دو مورد از این وصلهها، حفرههایی را میبندند که مهاجمان در حال حاضر از آنها بهرهبرداری میکنند. این تعداد بیش از سه برابر رکورد قبلی ماه ژوئن با حدود ۲۰۰ آسیبپذیری است.
مایکروسافت بزرگترین بهروزرسانی سهشنبه وصله در تاریخ خود را منتشر کرد که شامل ۶۲۲ آسیبپذیری میشود؛ دو مورد از این وصلهها، حفرههایی را میبندند که مهاجمان در حال حاضر از آنها بهرهبرداری میکنند. این تعداد بیش از سه برابر رکورد قبلی ماه ژوئن با حدود ۲۰۰ آسیبپذیری است.


