


آخرین اخبار

گوگل در حال آمادهسازی یک ویژگی امنیتی جدید برای کروم است که از تغییر صفحه تب جدید یا موتور جستجوی پیشفرض توسط افزونههای نصبشده از طریق سیاستهای سازمانی جلوگیری میکند.
گوگل در حال آمادهسازی یک ویژگی امنیتی جدید برای کروم است که از تغییر صفحه تب جدید یا موتور جستجوی پیشفرض توسط افزونههای نصبشده از طریق سیاستهای سازمانی جلوگیری میکند.

یک مهاجم در تاریخ ۳۰ جولای، ۱۱۹۶ آدرس بیتکوین را در ۴۱ دقیقه تخلیه کرد و ۱۰۸۲.۶۵ بیتکوین به ارزش تقریبی ۷۰.۲ میلیون دلار را به سرقت برد. تیم تحقیقاتی Galaxy این حمله را ردیابی کرده و آن را به یک نقص در فریمور کیف پول سختافزاری Coldcard، ساخته شرکت کانادایی Coinkite، مرتبط دانست. یک خطای یکپارچهسازی فریمور در مارس ۲۰۲۱ باعث شد تولید seed به یک مولد اعداد شبهتصادفی نرمافزاری قطعی (PRNG) هدایت شود.
یک مهاجم در تاریخ ۳۰ جولای، ۱۱۹۶ آدرس بیتکوین را در ۴۱ دقیقه تخلیه کرد و ۱۰۸۲.۶۵ بیتکوین به ارزش تقریبی ۷۰.۲ میلیون دلار را به سرقت برد. تیم تحقیقاتی Galaxy این حمله را ردیابی کرده و آن را به یک نقص در فریمور کیف پول سختافزاری Coldcard، ساخته شرکت کانادایی Coinkite، مرتبط دانست. یک خطای یکپارچهسازی فریمور در مارس ۲۰۲۱ باعث شد تولید seed به یک مولد اعداد شبهتصادفی نرمافزاری قطعی (PRNG) هدایت شود.
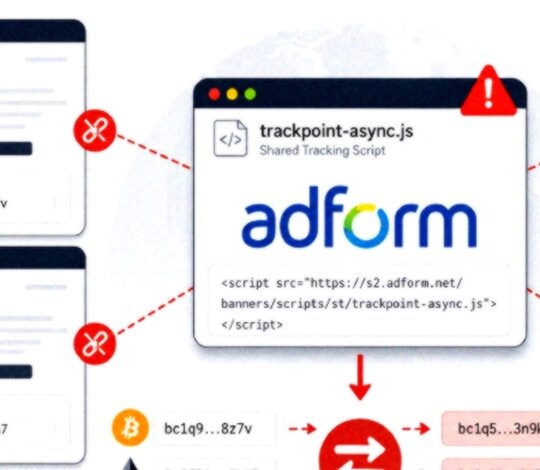
مهاجمان یک فایل جاوااسکریپت ارائهشده توسط شرکت فناوری تبلیغاتی Adform را تغییر دادند و آن را به ابزاری مرورگری برای بازنویسی آدرسهای کیف پول رمزارز تبدیل کردند. Adform این حادثه را در ۲۷ جولای ۲۰۲۶ شناسایی کرد، کد مخرب را حذف نمود، به مشتریان آسیبدیده اطلاع داد و موضوع را به مقامات گزارش کرد. هر کسی که در تاریخ ۲۷ جولای از سایتی حاوی اسکریپت آلوده بازدید کرده و آدرس بیتکوین را کپی کرده باشد، در معرض خطر قرار داشته است.
مهاجمان یک فایل جاوااسکریپت ارائهشده توسط شرکت فناوری تبلیغاتی Adform را تغییر دادند و آن را به ابزاری مرورگری برای بازنویسی آدرسهای کیف پول رمزارز تبدیل کردند. Adform این حادثه را در ۲۷ جولای ۲۰۲۶ شناسایی کرد، کد مخرب را حذف نمود، به مشتریان آسیبدیده اطلاع داد و موضوع را به مقامات گزارش کرد. هر کسی که در تاریخ ۲۷ جولای از سایتی حاوی اسکریپت آلوده بازدید کرده و آدرس بیتکوین را کپی کرده باشد، در معرض خطر قرار داشته است.
جزئیات اکسپلویت عمومی منتشرشده در ۲۷ جولای نشان میدهد که چگونه یک درخواست بدون احراز هویت میتواند به تابع eval() در PHP داخل vBulletin دسترسی پیدا کرده و کد مخرب را روی سرور فروم وصلهنشده اجرا کند. این حمله نیازی به حساب کاربری، دسترسی مدیریتی یا تعامل کاربر دیگری ندارد.
جزئیات اکسپلویت عمومی منتشرشده در ۲۷ جولای نشان میدهد که چگونه یک درخواست بدون احراز هویت میتواند به تابع eval() در PHP داخل vBulletin دسترسی پیدا کرده و کد مخرب را روی سرور فروم وصلهنشده اجرا کند. این حمله نیازی به حساب کاربری، دسترسی مدیریتی یا تعامل کاربر دیگری ندارد.

n8n یک آسیبپذیری با شدت بالا در expression-sandbox را وصله کرده است که میتوانست به یک ویرایشگر احراز هویتشده Workflow اجازه دهد دستورات سیستمعامل را روی سرور میزبان این پلتفرم اتوماسیون اجرا کند. شرکت Security Joes این نقص را هنگام بررسی وصله فوریه n8n برای CVE-2026-27577 کشف کرد. نسخههای آسیبپذیر شامل کمتر از 2.31.5 و بزرگتر یا مساوی 2.32.0 و کمتر از 2.32.1 میشوند.
n8n یک آسیبپذیری با شدت بالا در expression-sandbox را وصله کرده است که میتوانست به یک ویرایشگر احراز هویتشده Workflow اجازه دهد دستورات سیستمعامل را روی سرور میزبان این پلتفرم اتوماسیون اجرا کند. شرکت Security Joes این نقص را هنگام بررسی وصله فوریه n8n برای CVE-2026-27577 کشف کرد. نسخههای آسیبپذیر شامل کمتر از 2.31.5 و بزرگتر یا مساوی 2.32.0 و کمتر از 2.32.1 میشوند.

محققان امنیت سایبری یک کمپین فیشینگ با موضوع مایکروسافت تیمز را شناسایی کردهاند که از طعمههای «سند امن» برای توزیع ابزارهای قانونی مدیریت و نظارت از راه دور (RMM) استفاده میکند. قربانیان از طریق زیرساخت وب آلوده به یک صفحه جعلی مایکروسافت استور هدایت میشوند که ادعا میکند برای باز کردن سند اشتراکی، باید مایکروسافت تیمز بهروزرسانی شود.
محققان امنیت سایبری یک کمپین فیشینگ با موضوع مایکروسافت تیمز را شناسایی کردهاند که از طعمههای «سند امن» برای توزیع ابزارهای قانونی مدیریت و نظارت از راه دور (RMM) استفاده میکند. قربانیان از طریق زیرساخت وب آلوده به یک صفحه جعلی مایکروسافت استور هدایت میشوند که ادعا میکند برای باز کردن سند اشتراکی، باید مایکروسافت تیمز بهروزرسانی شود.
گروه جرایم سایبری مرتبط با چین که از طعمههای فیشینگ مرتبط با مالیات بر درآمد برای هدف قرار دادن مالیاتدهندگان هندی، متخصصان مالیاتی و تیمهای مالی شرکتها استفاده میکند، مشاهده شده که از یک سرویس کریپتر پیشرفته به نام Cruciferra بهره میبرد. بر اساس تحلیل جدید Proofpoint، Cruciferra توسط خوشههای مختلف تهدید سایبری برای توزیع طیف گستردهای از ابزارهای دسترسی از راه دور مورد استفاده قرار گرفته است.
گروه جرایم سایبری مرتبط با چین که از طعمههای فیشینگ مرتبط با مالیات بر درآمد برای هدف قرار دادن مالیاتدهندگان هندی، متخصصان مالیاتی و تیمهای مالی شرکتها استفاده میکند، مشاهده شده که از یک سرویس کریپتر پیشرفته به نام Cruciferra بهره میبرد. بر اساس تحلیل جدید Proofpoint، Cruciferra توسط خوشههای مختلف تهدید سایبری برای توزیع طیف گستردهای از ابزارهای دسترسی از راه دور مورد استفاده قرار گرفته است.

محققان امنیت سایبری فعالیتهای مخرب جدیدی را از سوی یک عامل تهدید مرتبط با آسیای شرقی شناسایی کردهاند که نهادهای دولتی خاورمیانه را هدف قرار میدهد. این نفوذها منجر به استقرار خانوادههای بدافزاری جدید و پیشتر گزارشنشدهای با نامهای TELESHIM، MIXEDKEY و BINDCLOAK شدهاند.
محققان امنیت سایبری فعالیتهای مخرب جدیدی را از سوی یک عامل تهدید مرتبط با آسیای شرقی شناسایی کردهاند که نهادهای دولتی خاورمیانه را هدف قرار میدهد. این نفوذها منجر به استقرار خانوادههای بدافزاری جدید و پیشتر گزارشنشدهای با نامهای TELESHIM، MIXEDKEY و BINDCLOAK شدهاند.

گیتهاب یک مکانیزم انتظار جدید در Dependabot معرفی کرده است که به این ابزار اجازه میدهد حداقل سه روز پس از انتشار یک نسخه، قبل از باز کردن درخواست pull صبر کند تا از پذیرش بستههای مخرب جلوگیری شود.
گیتهاب یک مکانیزم انتظار جدید در Dependabot معرفی کرده است که به این ابزار اجازه میدهد حداقل سه روز پس از انتشار یک نسخه، قبل از باز کردن درخواست pull صبر کند تا از پذیرش بستههای مخرب جلوگیری شود.
شرکت کوکاکولا تأیید کرد که هکرها در جریان یک حمله باجافزاری در اوایل این ماه، اطلاعاتی را از شرکت تابعه لبنیاتی آن، Fairlife، به سرقت بردهاند.
شرکت کوکاکولا تأیید کرد که هکرها در جریان یک حمله باجافزاری در اوایل این ماه، اطلاعاتی را از شرکت تابعه لبنیاتی آن، Fairlife، به سرقت بردهاند.


