


آخرین اخبار

دو کیت فیشینگ جدید به نامهای Jalisco و OmegaLord در حملاتی که حسابهای مایکروسافت ۳۶۵ را هدف قرار میدهند کشف شدهاند و از تکنیکهایی استفاده میکنند که احراز هویت چندعاملی (MFA) را دور میزنند.
دو کیت فیشینگ جدید به نامهای Jalisco و OmegaLord در حملاتی که حسابهای مایکروسافت ۳۶۵ را هدف قرار میدهند کشف شدهاند و از تکنیکهایی استفاده میکنند که احراز هویت چندعاملی (MFA) را دور میزنند.

SAP در قالب بهروزرسانیهای امنیتی جولای ۲۰۲۶، ۱۶ آسیبپذیری را در چندین محصول خود برطرف کرده است که از جمله آنها سه نقص بحرانی در NetWeaver، Commerce Cloud و AppRouter به چشم میخورد.
SAP در قالب بهروزرسانیهای امنیتی جولای ۲۰۲۶، ۱۶ آسیبپذیری را در چندین محصول خود برطرف کرده است که از جمله آنها سه نقص بحرانی در NetWeaver، Commerce Cloud و AppRouter به چشم میخورد.

 38
مایکروسافت در حال آزمایش نسخهای تمیزتر و سریعتر از Windows Search است که نتایج مرتبط را نسبت به تبلیغات و محتوای تبلیغاتی در اولویت قرار میدهد.
مایکروسافت در حال آزمایش نسخهای تمیزتر و سریعتر از Windows Search است که نتایج مرتبط را نسبت به تبلیغات و محتوای تبلیغاتی در اولویت قرار میدهد.

بدافزار macOS با نام CrashStealer از دراپر تأییدشده برای عبور از بررسیهای Gatekeeper استفاده میکند
محققان امنیت سایبری یک سارق اطلاعات جدید برای macOS به نام CrashStealer شناسایی کردهاند که قادر به سرقت دادههای حساس از سیستمهای آلوده است. برخلاف سایر سارقان اطلاعات که بر پایه دراپرهای AppleScript یا پوششهای مبتنی بر Objective-C ساخته شدهاند، CrashStealer به زبان بومی C++ پیادهسازی شده است.
گوگل و مایکروسافت افزونه محبوب ویرایش هدر ModHeader را با حدود ۱.۶ میلیون نصب در کروم و اج حذف کردند، پس از آنکه محققان یک جمعآوریکننده پنهان تاریخچه مرور در نسخه رسمی فروشگاه آن کشف کردند. این جمعآوریکننده غیرفعال بود و یک لیست مجاز خالی آن را خاموش نگه میداشت و هیچ مدرکی مبنی بر جمعآوری یا ارسال اطلاعات دامنه مرور به دست نیامده است.
گوگل و مایکروسافت افزونه محبوب ویرایش هدر ModHeader را با حدود ۱.۶ میلیون نصب در کروم و اج حذف کردند، پس از آنکه محققان یک جمعآوریکننده پنهان تاریخچه مرور در نسخه رسمی فروشگاه آن کشف کردند. این جمعآوریکننده غیرفعال بود و یک لیست مجاز خالی آن را خاموش نگه میداشت و هیچ مدرکی مبنی بر جمعآوری یا ارسال اطلاعات دامنه مرور به دست نیامده است.

به یک دستیار هوش مصنوعی حافظه و دسترسی به صندوق ورودی بدهید، و به مهاجم راهی میدهید تا آنچه را که فکر میکند درباره شما میداند، بازنویسی کند. یک ایمیل ساده میتواند این عامل را فریب دهد تا یک «واقعیت» کاذب درباره کاربر ذخیره کند، تغییر را پنهان نماید و پاسخهای آن را در جلسات بعدی به آرامی هدایت کند.
به یک دستیار هوش مصنوعی حافظه و دسترسی به صندوق ورودی بدهید، و به مهاجم راهی میدهید تا آنچه را که فکر میکند درباره شما میداند، بازنویسی کند. یک ایمیل ساده میتواند این عامل را فریب دهد تا یک «واقعیت» کاذب درباره کاربر ذخیره کند، تغییر را پنهان نماید و پاسخهای آن را در جلسات بعدی به آرامی هدایت کند.
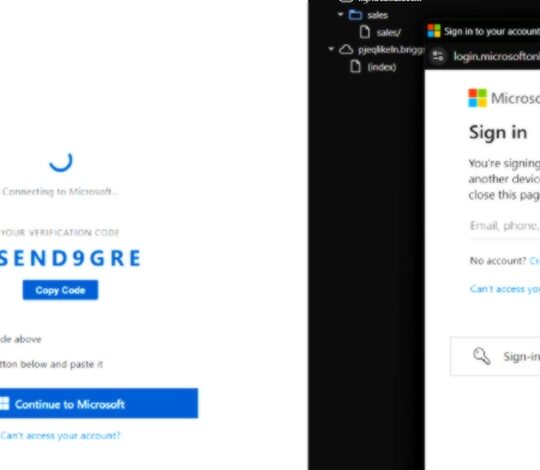
یک عملیات فیشینگ بهعنوان سرویس (PhaaS) جدید به نام Forg365 با ترکیبی از فیشینگ کد دستگاه، تاکتیکهای مخالف در میانه (AitM)، فرار از رباتهای امنیتی، ایجاد طعمه با کمک هوش مصنوعی و عملیات صندوق پستی پس از نفوذ، حسابهای مایکروسافت ۳۶۵ را هدف قرار میدهد. این سرویس از طریق تلگرام توزیع شده و ماهانه ۴۰۰ دلار (یا سالانه ۳,۸۰۰ دلار) هزینه دارد.
یک عملیات فیشینگ بهعنوان سرویس (PhaaS) جدید به نام Forg365 با ترکیبی از فیشینگ کد دستگاه، تاکتیکهای مخالف در میانه (AitM)، فرار از رباتهای امنیتی، ایجاد طعمه با کمک هوش مصنوعی و عملیات صندوق پستی پس از نفوذ، حسابهای مایکروسافت ۳۶۵ را هدف قرار میدهد. این سرویس از طریق تلگرام توزیع شده و ماهانه ۴۰۰ دلار (یا سالانه ۳,۸۰۰ دلار) هزینه دارد.
 31
متا درخواست ثبت اختراعی برای هوش مصنوعی ارائه داده که در طول روز به صدای شما گوش میدهد، از روی لحن صدایتان احساسات شما را تشخیص میدهد و گزارشی با برچسب زمانی از هر تحلیل ثبت میکند. هر تحلیل به لحظه وقوع آن متصل میشود: زمان، موقعیت مکانی، فعالیت جاری و حتی نحوه استفاده از گوشی.
متا درخواست ثبت اختراعی برای هوش مصنوعی ارائه داده که در طول روز به صدای شما گوش میدهد، از روی لحن صدایتان احساسات شما را تشخیص میدهد و گزارشی با برچسب زمانی از هر تحلیل ثبت میکند. هر تحلیل به لحظه وقوع آن متصل میشود: زمان، موقعیت مکانی، فعالیت جاری و حتی نحوه استفاده از گوشی.
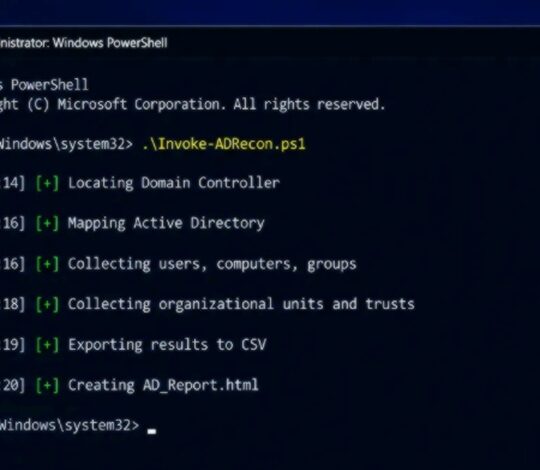
محققان امنیت سایبری یک نفوذ را شناسایی کردهاند که در آن یک عامل تهدید ناشناس از یک اسکریپت PowerShell تولیدشده توسط هوش مصنوعی برای شمارش Active Directory (AD) استفاده کرده است. این اسکریپت به دنبال Domain Controller بوده و کاربران، رایانهها و دامنهها را نقشهبرداری کرده، سپس یک دایرکتوری ایجاد و فایلهایی را صادر کرده و در نهایت فایل AD_Report.html را برای سنجش موفقیت عملیات ایجاد نموده است.
محققان امنیت سایبری یک نفوذ را شناسایی کردهاند که در آن یک عامل تهدید ناشناس از یک اسکریپت PowerShell تولیدشده توسط هوش مصنوعی برای شمارش Active Directory (AD) استفاده کرده است. این اسکریپت به دنبال Domain Controller بوده و کاربران، رایانهها و دامنهها را نقشهبرداری کرده، سپس یک دایرکتوری ایجاد و فایلهایی را صادر کرده و در نهایت فایل AD_Report.html را برای سنجش موفقیت عملیات ایجاد نموده است.
بزرگترین اپراتور تاکسی ژاپن، نیهون کوتسو، اعلام کرد که سیستمهایش در یک حمله سایبری به خطر افتاده و این شرکت مجبور شده بخشی از زیرساختهای خود را خاموش کند.
بزرگترین اپراتور تاکسی ژاپن، نیهون کوتسو، اعلام کرد که سیستمهایش در یک حمله سایبری به خطر افتاده و این شرکت مجبور شده بخشی از زیرساختهای خود را خاموش کند.

