تمام نوشتههای "تهدید سایبری"
گیتهاب یک مکانیزم انتظار جدید در Dependabot معرفی کرده است که به این ابزار اجازه میدهد حداقل سه روز پس از انتشار یک نسخه، قبل از باز کردن درخواست pull صبر کند تا از پذیرش بستههای مخرب جلوگیری شود.
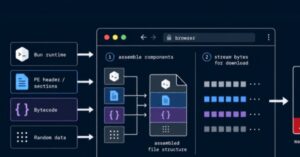
یک عملیات بدافزار تبلیغاتی با نام SourTrade مرورگر قربانیان را مجبور میکند تا فایل اجرایی نهایی ویندوز را خودشان بسازند؛ این عملیات از یک محیط اجرایی قانونی Bun بهعنوان پایه استفاده میکند و بهجای ارائه یک فایل مخرب کامل از یک URL ثابت، بدافزار را به صورت قطعهقطعه تحویل میدهد. شرکت Confiant که جزئیات این کمپین را در ۲۳ ژوئیه ۲۰۲۶ منتشر کرد، اعلام نمود که این عملیات از اواخر سال ۲۰۲۴ فعال بوده و با جعل هویت TradingView، Solana و Luno، معاملهگران خرده را هدف قرار داده است.
محققان امنیتی depthfirst در ۲۴ جولای کد اکسپلویت کارآمدی برای یک آسیبپذیری گیتلب منتشر کردند که گیتلب شش هفته پیشتر، در ۱۰ ژوئن، آن را وصله کرده بود. این کد دستورات را به عنوان git روی هر سرور خودمدیریتی با نسخه ۱۸.۱۱.۳ که بهروزرسانی را دریافت نکرده اجرا میکند. هر کاربر احراز هویتشدهای که بتواند به یک پروژه push کند میتواند آن را اجرا کند.
تحقیقات اخیر درباره عملیاتهای فیشینگ متمرکز بر صنعت بیمه نشان میدهد که مهاجمان دیگر به جمعآوری اطلاعات ورود اکتفا نمیکنند، بلکه از رویکردی فوریتر استفاده میکنند و حسابهای کاربری را بهصورت بلادرنگ در همان لحظه ورود قربانی به سرقت میبرند.
عوامل تهدید مرتبط با کمپین باجافزاری Cl0p (معروف به Chubby Scorpius، FIN11، Graceful Spider و Lace Tempest) در حال بهرهبرداری از آسیبپذیریهای موجود در استقرارهای PTC Windchill و FlexPLM در معرض اینترنت، به عنوان بخشی از یک کمپین جدید اخاذی داده هستند.
یک کمپین گسترده تبلیغات مخرب از صفحات وب جعلی سولانا، لونو و تریدینگویو با جاوااسکریپت مخرب استفاده میکند که به مرورگرها دستور میدهد بدافزار را مستقیماً در حافظه مونتاژ کنند.
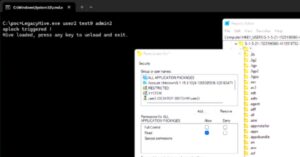
محقق امنیتی با نام مستعار Chaotic Eclipse یک اکسپلویت اثبات مفهوم (PoC) جدید به نام LegacyHive منتشر کرده است. این اکسپلویت به عنوان یک آسیبپذیری ارتقاء سطح دسترسی در سرویس پروفایل کاربری ویندوز توصیف شده که به بارگذاری دلخواه هایو مربوط میشود. سرویس پروفایل کاربری ویندوز که با نام ProfSvc نیز شناخته میشود، یک مؤلفه اصلی سیستم است که حسابهای کاربری و محیطهای آنها را مدیریت میکند.
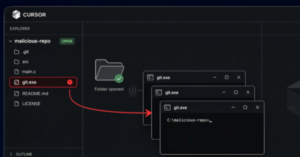
با باز کردن یک مخزن در Cursor روی ویندوز، اگر فایلی با نام git.exe در ریشه پروژه وجود داشته باشد، Cursor آن را اجرا میکند؛ بدون هیچ کلیک، دیالوگ تأیید یا هشداری مبنی بر اینکه چیزی در پوشه در حال اجرا است. آن باینری هر کاری انجام دهد، با دسترسیهای کاربر، کدهای منبع، کلیدهای SSH و توکنهای ابری اجرا میشود و تا زمانی که پروژه باز است، Cursor به اجرای آن ادامه میدهد.
چهار بسته npm آلوده در فضای نام @asyncapi مشاهده شدهاند که یک لودر باتنت چندمرحلهای را توزیع میکنند. این یافتهها توسط شرکتهای OX Security، SafeDep، Socket و StepSecurity گزارش شده است. بستههای آسیبدیده شامل @asyncapi/generator-helpers، @asyncapi/generator-components، @asyncapi/generator و @asyncapi/specs میشوند.
سونیکوال درباره بهرهبرداری فعال از دو آسیبپذیری روز-صفر در دستگاههای سری Secure Mobile Access (SMA) 1000 هشدار داده است که یکی از آنها میتواند برای اجرای دستورات دلخواه مورد سوءاستفاده قرار گیرد.